Portada
Hackean padrón de licencias de la SSP

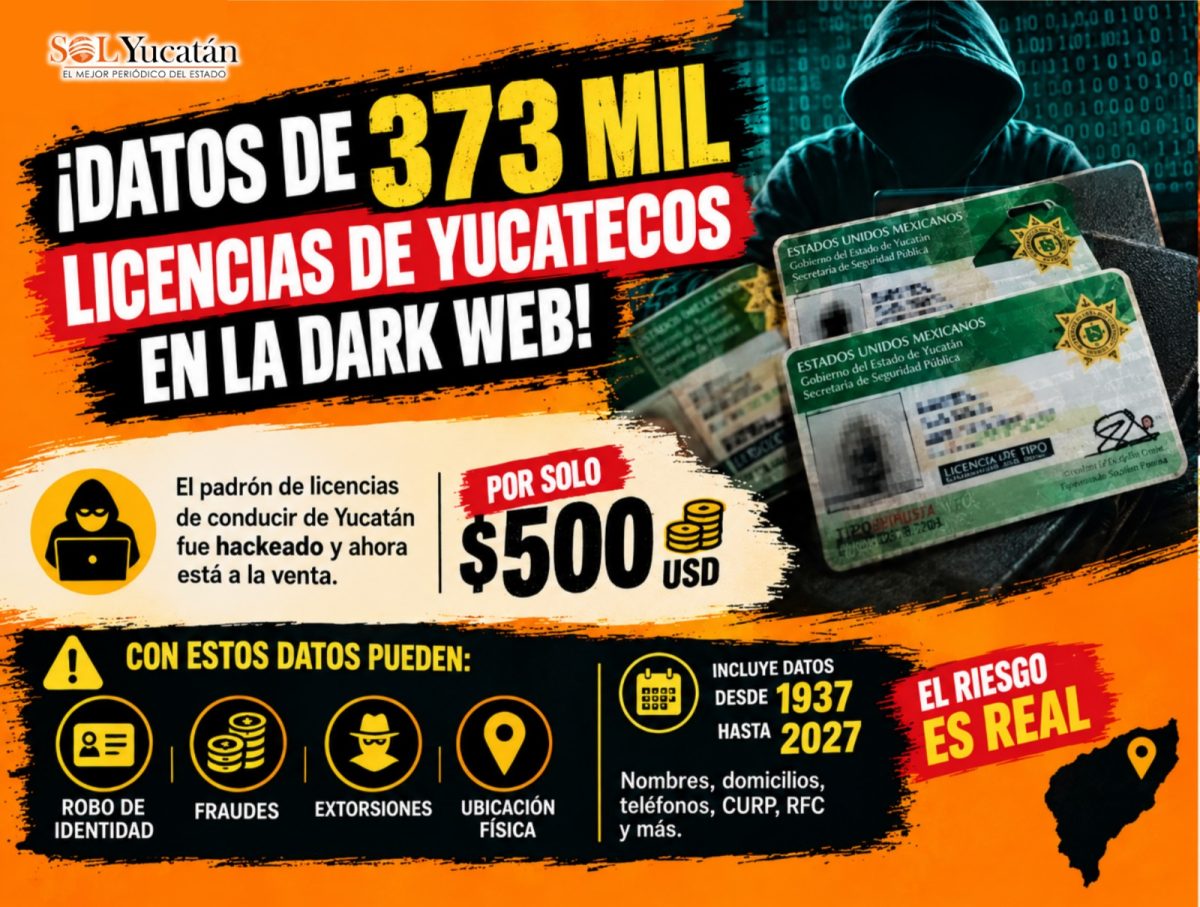
- Un atacante identificado como “Eternal” puso a la venta 373 mil licencias de conducir de Yucatán en un foro clandestino, donde el paquete completo sería ofrecido por apenas 500 dólares.
- Incluye nombres completos, domicilios, teléfonos, CURP, RFC, fechas de nacimiento, tipo de sangre y contactos de emergencia.
- La información publicada como muestra habría permitido identificar registros correspondientes a habitantes de Mérida, Kanasín, Tekantó, Sinanché, Hocabá y otros municipios yucatecos.
Redacción/Sol Yucatán
Los datos personales de cientos de miles de yucatecos habrían terminado en manos de ciberdelincuentes. Un atacante identificado como “Eternal” puso presuntamente a la venta información correspondiente a 373 mil licencias de conducir de Yucatán en un foro clandestino, donde el paquete completo sería ofrecido por apenas 500 dólares.
El supuesto hackeo no se limitaría a nombres o números de licencia. La información que habría sido extraída incluye nombres completos, domicilios, teléfonos, CURP, RFC, fechas de nacimiento, tipo de sangre y contactos de emergencia, entre otros datos personales.
Y hay un elemento todavía más delicado: de acuerdo con la publicación atribuida al atacante, además de vender la base de datos, se habría exigido al Gobierno de Yucatán un pago de 5 mil dólares a cambio de no divulgar masivamente la información.
La amenaza, de confirmarse, coloca en una situación de vulnerabilidad a cientos de miles de personas, pues una base de datos de estas características puede ser utilizada para facilitar esquemas de robo de identidad, fraude, suplantación, extorsión y localización de personas.
La información publicada como muestra habría permitido identificar registros correspondientes a habitantes de Mérida, Kanasín, Tekantó, Sinanché, Hocabá y otros municipios yucatecos, con domicilios, teléfonos con ladas 999 y 986, CURP, RFC y fechas de nacimiento.
Es precisamente la coincidencia entre los datos exhibidos y registros reales lo que habría dado fuerza a la denuncia sobre la presunta filtración. Sin embargo, la autenticidad y el alcance total del supuesto ataque deben ser confirmados por las autoridades competentes.
Otro dato llama la atención: los registros abarcarían personas nacidas desde 1937 hasta la década de los noventa, mientras que algunas de las licencias tendrían vigencia hasta 2027.
De ser auténtica la información, esto apuntaría a una base obtenida de un sistema oficial y no simplemente a una recopilación de datos públicos dispersos.
El caso de las licencias no sería el único señalamiento reciente relacionado con una posible vulneración de información gubernamental en Yucatán.
En agosto de 2025 también se alertó sobre una presunta filtración de aproximadamente 30 gigabytes de información relacionada con el Gobierno de Yucatán, que habría puesto en riesgo miles de documentos oficiales.
El experto en ciberseguridad Víctor Ruiz advirtió entonces sobre el posible hackeo y señaló que entre la información presuntamente comprometida habría CURP, actas de nacimiento y otros documentos oficiales de miles de personas.
De acuerdo con la denuncia, el supuesto atacante aseguraba haber obtenido alrededor de 30 gigabytes de información, correspondientes a unos 50 mil documentos.
La primera muestra que habría comenzado a divulgarse representaría aproximadamente el 10 por ciento del volumen que el atacante afirmaba tener en su poder.
El archivo inicial habría sido un paquete comprimido de aproximadamente 2.91 gigabytes, con alrededor de 5 mil documentos en formato PDF.
El escenario planteado entonces, y ahora nuevamente con el supuesto robo de información de las licencias, deja una preocupación de fondo: ¿qué tan protegidos están los sistemas que concentran la información personal de los yucatecos?
Porque una licencia de conducir no contiene únicamente la fotografía de una persona y sus datos para acreditar que puede manejar.
En los registros gubernamentales pueden concentrarse elementos suficientes para reconstruir buena parte de la identidad de un ciudadano: nombre, domicilio, teléfono, fecha de nacimiento, CURP, RFC, información médica como el tipo sanguíneo y hasta contactos de emergencia.
Todo ello, reunido en una sola base de datos, tiene un valor considerable para quienes buscan cometer fraudes o realizar ataques de ingeniería social.
Y el supuesto precio resulta casi simbólico frente al valor de la información: 500 dólares por una base con 373 mil registros.
Mientras tanto, la exigencia de 5 mil dólares al Gobierno estatal introduce otro componente: una presunta extorsión basada en la amenaza de hacer pública la información.
Hasta ahora, con los elementos proporcionados, no existe una confirmación oficial que permita establecer como hecho consumado que los 373 mil registros fueron extraídos de los sistemas estatales ni que la totalidad de la base ofrecida corresponda realmente al padrón de licencias de Yucatán.
Pero si las muestras son auténticas, el problema dejaría de ser únicamente tecnológico.
Sería un problema de protección de datos personales y de seguridad para cientos de miles de ciudadanos.
La eventual filtración también plantea preguntas sobre quién tenía acceso a esa información, qué mecanismos de seguridad existían, cuándo habría ocurrido la intrusión, si fue detectada y, sobre todo, qué medidas se están tomando para evitar que los datos terminen siendo utilizados contra los propios ciudadanos.
Mientras esas respuestas no existan, la amenaza permanece.
Porque en la dark web no estarían circulando simples nombres.
Estarían circulando identidades.